Betra Güvenlik Kontrolü Nasıl Yapılır sorusunun yanıtı, Betra platformunda hesap açmadan veya para yatırmadan önce yapılması gereken adımları bilmek isteyen kullanıcılar için doğrudan bir rehber niteliğindedir. Ekranın parlak turuncu ve lacivert tonları arasında gezinirken, kullanıcı adı ve şifre alanlarının hemen altında yer alan güvenlik sekmesi, çoğu zaman gözden kaçan ama kritik bir kapı aralar. Betra Güvenlik Kontrolü, bir hesabın yetkisiz erişime, kimlik avı girişimlerine veya şüpheli oturum açma denemelerine karşı ne kadar dayanıklı olduğunu anlamak için yapılan sistematik bir değerlendirmedir. Bu kontrol, yalnızca teknik bir işlem değil; aynı zamanda kullanıcının kendi dijital varlığını koruma bilincini de yansıtır.
Betra Güvenlik Kontrolü ifadesi, platformun sunduğu güvenlik katmanlarının kullanıcı tarafından nasıl test edileceğini ve doğrulanacağını kapsar. İki faktörlü doğrulama, oturum geçmişi, cihaz tanıma, şifre gücü ve bağlantı şifrelemesi gibi unsurlar bu kontrolün temel taşlarıdır. Kullanıcıların büyük bölümü, hesabına giriş yaptıktan sonra doğrudan oyun veya işlem ekranına yönelir; oysa güvenlik sekmesinde birkaç dakika geçirmek, ileride yaşanabilecek mağduriyetlerin önüne geçebilir. Betra Güvenlik Kontrolü Nasıl Yapılır sorusu, bu nedenle hem yeni üyeler hem de mevcut kullanıcılar için pratik bir önem taşır.
Betra Güvenlik Kontrolü Adımları Nelerdir
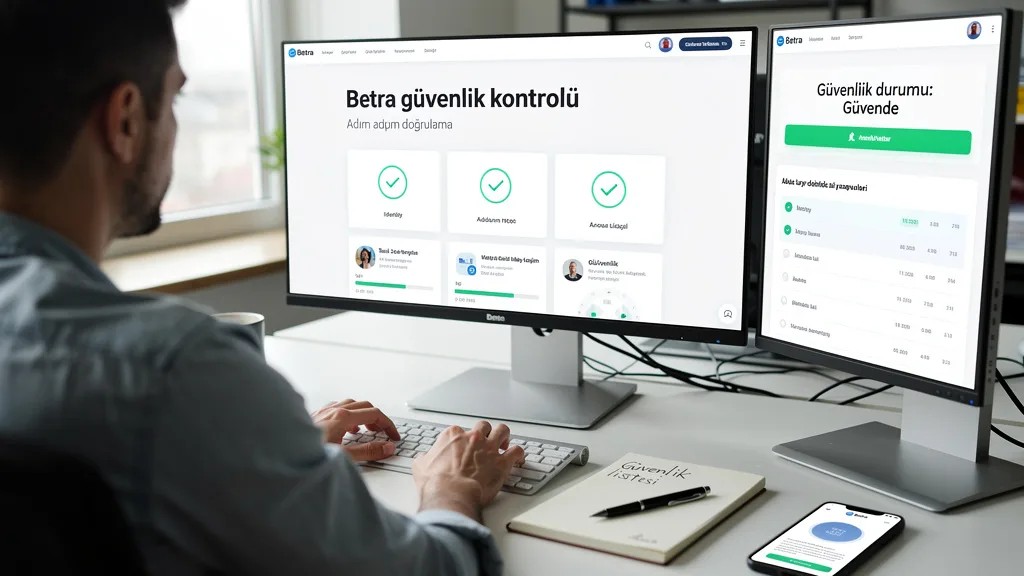
Betra Güvenlik Kontrolü yapmak isteyen bir kullanıcı, öncelikle hesabına giriş yaptıktan sonra profil veya hesap ayarları bölümüne yönelmelidir. Burada karşılaşılan ilk ekran, genellikle kullanıcı adı, e-posta ve telefon numarası gibi temel bilgilerin yer aldığı bir panel sunar. Panelin sağ üst köşesinde veya alt menüde “Güvenlik” başlığı altında toplanan seçenekler, iki faktörlü kimlik doğrulama, oturum yönetimi ve cihaz listesi gibi araçları içerir. Bu adımların her biri, hesabın farklı bir zayıf noktasını kapatmaya yöneliktir. Kullanıcı, bu bölümdeki her bir anahtarı tek tek kontrol ederek kendi güvenlik duruşunu net biçimde görebilir.
İlk adımda iki faktörlü doğrulamanın etkin olup olmadığı kontrol edilir. Etkin değilse, SMS veya kimlik doğrulama uygulaması üzerinden bu özellik açılır. İkinci adımda, şifrenin son değiştirilme tarihi ve gücü incelenir; zayıf veya tekrar kullanılan bir şifre varsa güncellenmesi önerilir. Üçüncü adımda, aktif oturumlar ve tanınan cihazlar listesi gözden geçirilir; tanımadık bir cihaz veya konum varsa oturum sonlandırılır. Dördüncü adımda, e-posta ve telefon numarasının güncel ve doğrulanmış olduğundan emin olunur. Beşinci adımda ise bağlantının HTTPS üzerinden şifrelendiği ve tarayıcıda güvenlik uyarısı bulunmadığı teyit edilir. Bu adımlar, Betra Güvenlik Kontrolü sürecinin omurgasını oluşturur.
- İki faktörlü doğrulamayı açın ve yedek kodları güvenli bir yerde saklayın.
- Şifrenizi en az 12 karakter, harf, rakam ve özel işaret içerecek şekilde güncelleyin.
- Aktif oturumlar listesini inceleyip tanımadığınız cihazları kaldırın.
- E-posta ve telefon bilgilerinizin doğrulanmış olduğundan emin olun.
- Giriş yaptığınız adresin resmî Betra alan adı olduğunu kontrol edin.
Hesap Güvenliğinde İki Faktörlü Doğrulamanın Rolü
İki faktörlü doğrulama, Betra Güvenlik Kontrolü sürecinin en görünür ve en etkili katmanlarından biridir. Kullanıcı adı ve şifre ele geçirilse bile, ikinci bir doğrulama adımı olmadan hesaba erişilemez. Bu adım genellikle kullanıcının telefonuna gelen tek kullanımlık bir kod veya kimlik doğrulama uygulamasında üretilen altı haneli bir sayıdan oluşur. Ekranda beliren kod alanı, kullanıcıya yalnızca birkaç saniye içinde yanıt verme zorunluluğu getirir; bu da otomatik saldırıları büyük ölçüde etkisiz kılar. Deneyimli kullanıcılar, SMS yerine uygulama tabanlı doğrulamayı tercih eder; çünkü SIM kart kopyalama gibi senaryolara karşı daha dirençlidir.
Betra Güvenlik Kontrolü sırasında iki faktörlü doğrulamanın yalnızca açık olup olmadığı değil, aynı zamanda doğru yapılandırılıp yapılandırılmadığı da değerlendirilir. Örneğin, yedek kodların kaydedilip kaydedilmediği, telefon numarasının güncel olup olmadığı ve doğrulama yönteminin kullanıcının günlük alışkanlıklarıyla uyumlu olup olmadığı önemlidir. Bazı kullanıcılar, her girişte kod girmek yerine “bu cihazı hatırla” seçeneğini işaretler; bu, pratiklik sağlar ancak ortak kullanılan bir cihazda risk oluşturur. Bu nedenle kontrolün bir parçası da, hangi cihazların hatırlandığını periyodik olarak gözden geçirmektir.
Şüpheli Giriş ve Oturumları Tespit Etme
Betra Güvenlik Kontrolü yaparken kullanıcıların en çok ihmal ettiği alanlardan biri, oturum geçmişidir. Hesap ayarlarındaki oturum listesi, hangi cihazdan, hangi tarayıcıdan ve yaklaşık hangi konumdan giriş yapıldığını gösterir. Listede tanımadık bir şehir, farklı bir işletim sistemi veya alışılmadık bir saat aralığı görüldüğünde, bu durum bir uyarı işareti olarak değerlendirilmelidir. Kullanıcı, şüpheli gördüğü oturumu tek tıklamayla sonlandırabilir ve ardından şifresini değiştirerek iki faktörlü doğrulamayı yeniden gözden geçirebilir. Bu işlem, olası bir yetkisiz erişimin etkisini hızla sınırlar.
Oturum listesinin yanı sıra, bildirim geçmişi de dikkatle incelenmelidir. Betra, yeni bir cihazdan giriş yapıldığında veya şifre değiştirildiğinde genellikle e-posta veya uygulama içi bildirim gönderir. Bu bildirimlerin düzenli olarak kontrol edilmesi, kullanıcının hesabında olup bitenlerden haberdar olmasını sağlar. Eğer kullanıcı hiç giriş yapmadığı bir saatte “yeni cihaz girişi” bildirimi aldıysa, bu durum ciddiye alınmalı ve derhal harekete geçilmelidir. Betra Güvenlik Kontrolü, yalnızca ayarları bir kez gözden geçirmek değil, bu tür bildirimleri alışkanlık haline getirmekle de ilgilidir.
- Oturum listesinde tanımadık cihaz veya konum olup olmadığını kontrol edin.
- Beklenmeyen giriş bildirimlerini e-posta ve uygulama içi mesajlardan takip edin.
- Şüpheli bir oturum gördüğünüzde önce oturumu kapatın, sonra şifrenizi değiştirin.
- Şifre değişikliği sonrası iki faktörlü doğrulamayı yeniden kontrol edin.
- Ortak kullanılan cihazlarda “beni hatırla” seçeneğini işaretlemeyin.
Güçlü Şifre ve Kişisel Veri Koruma Alışkanlıkları
Betra Güvenlik Kontrolü sürecinin temelinde, kullanıcının şifre tercihleri ve kişisel verilerini koruma alışkanlıkları yatar. Zayıf bir şifre, en gelişmiş güvenlik duvarını bile anlamsız kılabilir. Bu nedenle kontrol sırasında şifrenin uzunluğu, karmaşıklığı ve başka platformlarda kullanılıp kullanılmadığı değerlendirilir. Aynı şifrenin birden fazla sitede kullanılması, bir sızıntı durumunda tüm hesapları riske atar. Kullanıcıların, her platform için farklı ve tahmin edilmesi güç şifreler oluşturması önerilir; bunun için bir parola yöneticisi kullanmak pratik bir çözüm sunar.
Kişisel veri koruma alışkanlıkları da Betra Güvenlik Kontrolü kapsamında ele alınmalıdır. Kullanıcının kimlik bilgilerini, ödeme yöntemi detaylarını veya doğrulama kodlarını üçüncü kişilerle paylaşmaması gerekir. Resmî Betra iletişim kanalları dışında gelen e-posta veya mesajlardaki bağlantılara tıklamak, kimlik avı saldırılarının en yaygın yoludur. Bu tür mesajlarda genellikle aciliyet hissi yaratılır ve kullanıcıdan şifre veya kod girmesi istenir. Betra Güvenlik Kontrolü yaparken, bu tür taleplerin her zaman resmî kanallardan doğrulanması gerektiği unutulmamalıdır.
Betra Güvenlik Kontrolünde Sık Yapılan Hatalar
Betra Güvenlik Kontrolü yaparken kullanıcıların sık düştüğü hatalardan biri, kontrolü yalnızca bir kez yapıp bir daha tekrarlamamaktır. Güvenlik, statik bir durum değil; sürekli bir süreçtir. Yeni cihazlar, yeni tarayıcı sürümleri ve değişen tehdit ortamı, kontrolün belirli aralıklarla yenilenmesini gerektirir. Örneğin, altı ayda bir şifre değiştirmek, oturum listesini gözden geçirmek ve iki faktörlü doğrulama yöntemini güncellemek, hesabın korunmasına önemli katkı sağlar. Kontrolü yalnızca bir sorun yaşandıktan sonra yapmak ise, önleyici değil telafi edici bir yaklaşımdır.
Bir diğer yaygın hata, güvenlik ayarlarını yaparken aceleci davranmaktır. Örneğin, iki faktörlü doğrulamayı açarken yedek kodları kaydetmemek, telefon kaybolduğunda hesaba erişimi imkânsız hale getirebilir. Benzer şekilde, şifre değiştirirken yeni şifreyi bir yere not etmemek veya parola yöneticisine kaydetmemek, sonraki girişlerde sorun yaratır. Betra Güvenlik Kontrolü, dikkatli ve sabırlı bir yaklaşım gerektirir. Kullanıcıların, her adımı tamamladıktan sonra bir sonraki adıma geçmesi ve değişiklikleri doğrulaması önerilir.
- Kontrolü yalnızca bir kez yapıp tekrarlamamak.
- Yedek kodları kaydetmeden iki faktörlü doğrulamayı açmak.
- Yeni şifreyi güvenli bir yere kaydetmemek.
- Şüpheli e-postalardaki bağlantılara doğrudan tıklamak.
- Ortak cihazlarda oturumu kapatmadan bırakmak.
- Güvenlik bildirimlerini görmezden gelmek.
Özet Tablo
Betra Güvenlik Kontrolü sürecinin temel adımlarını ve her adımın amacını aşağıdaki tabloda özetlemek mümkündür. Bu tablo, kontrol sırasında hangi noktalara dikkat edilmesi gerektiğini hızlıca gözden geçirmek için kullanılabilir.
| Değerlendirme Kriteri | Doğrulanmış Bilgi |
|---|---|
| İki Faktörlü Doğrulama | Hesap ayarlarındaki güvenlik sekmesinden açılır; SMS veya uygulama tabanlı yöntem seçilebilir. |
| Şifre Gücü | En az 12 karakter, harf, rakam ve özel işaret içermeli; farklı platformlarda tekrar kullanılmamalıdır. |
| Oturum Yönetimi | Aktif oturumlar listesi düzenli kontrol edilmeli; tanımadık cihazlar kaldırılmalıdır. |
| Bildirim Takibi | Yeni cihaz girişi ve şifre değişikliği bildirimleri e-posta ve uygulama içi mesajlardan izlenmelidir. |
| Bağlantı Güvenliği | Giriş yapılan adresin resmî Betra alan adı olduğu ve HTTPS şifrelemesi kullanıldığı doğrulanmalıdır. |
| Kişisel Veri Paylaşımı | Kimlik bilgileri, ödeme detayları ve doğrulama kodları üçüncü kişilerle paylaşılmamalıdır. |
| Kontrol Sıklığı | Güvenlik ayarları yalnızca bir kez değil, belirli aralıklarla gözden geçirilmelidir. |
Sıkça Sorulan Sorular
Betra Güvenlik Kontrolü ne sıklıkla yapılmalıdır?
Betra Güvenlik Kontrolü için kesin bir zorunluluk bulunmamakla birlikte, altı ayda bir veya yeni bir cihazdan giriş yapıldığında kontrol edilmesi önerilir. Şifre değişikliği, oturum listesi ve iki faktörlü doğrulama ayarları bu kontrollerin başlıca unsurlarıdır.
İki faktörlü doğrulama açıkken hesabım yine de ele geçirilebilir mi?
İki faktörlü doğrulama, hesap güvenliğini önemli ölçüde artırsa da mutlak bir koruma sağlamaz. Kimlik avı veya cihaz ele geçirme gibi senaryolarda risk devam edebilir; bu nedenle şüpheli bağlantılardan kaçınmak ve bildirimleri takip etmek gerekir.
Şüpheli bir oturum fark ettiğimde ne yapmalıyım?
Öncelikle ilgili oturumu hesap ayarlarından sonlandırın, ardından şifrenizi değiştirin ve iki faktörlü doğrulamayı yeniden kontrol edin. Gerekirse Betra’nın resmî destek kanalları üzerinden durumu bildirin.
Güvenlik kontrolü sırasında hangi bilgiler paylaşılmamalıdır?
Şifre, doğrulama kodu, kimlik belgesi görüntüsü ve ödeme yöntemi detayları hiçbir koşulda üçüncü kişilerle paylaşılmamalıdır. Betra adına iletişim kuran kişilerin resmî kanallardan doğrulanması gerekir.